Processus d’audit de certification Complade
Complade documente chaque étape, de l’examen de la demande à la décision de certification indépendante et à la surveillance annuelle.
Une vue concrète du parcours de certification
De la demande aux actions correctives, chaque étape est suivie au même endroit. Les captures montrent une interface de démonstration en anglais avec des données fictives.
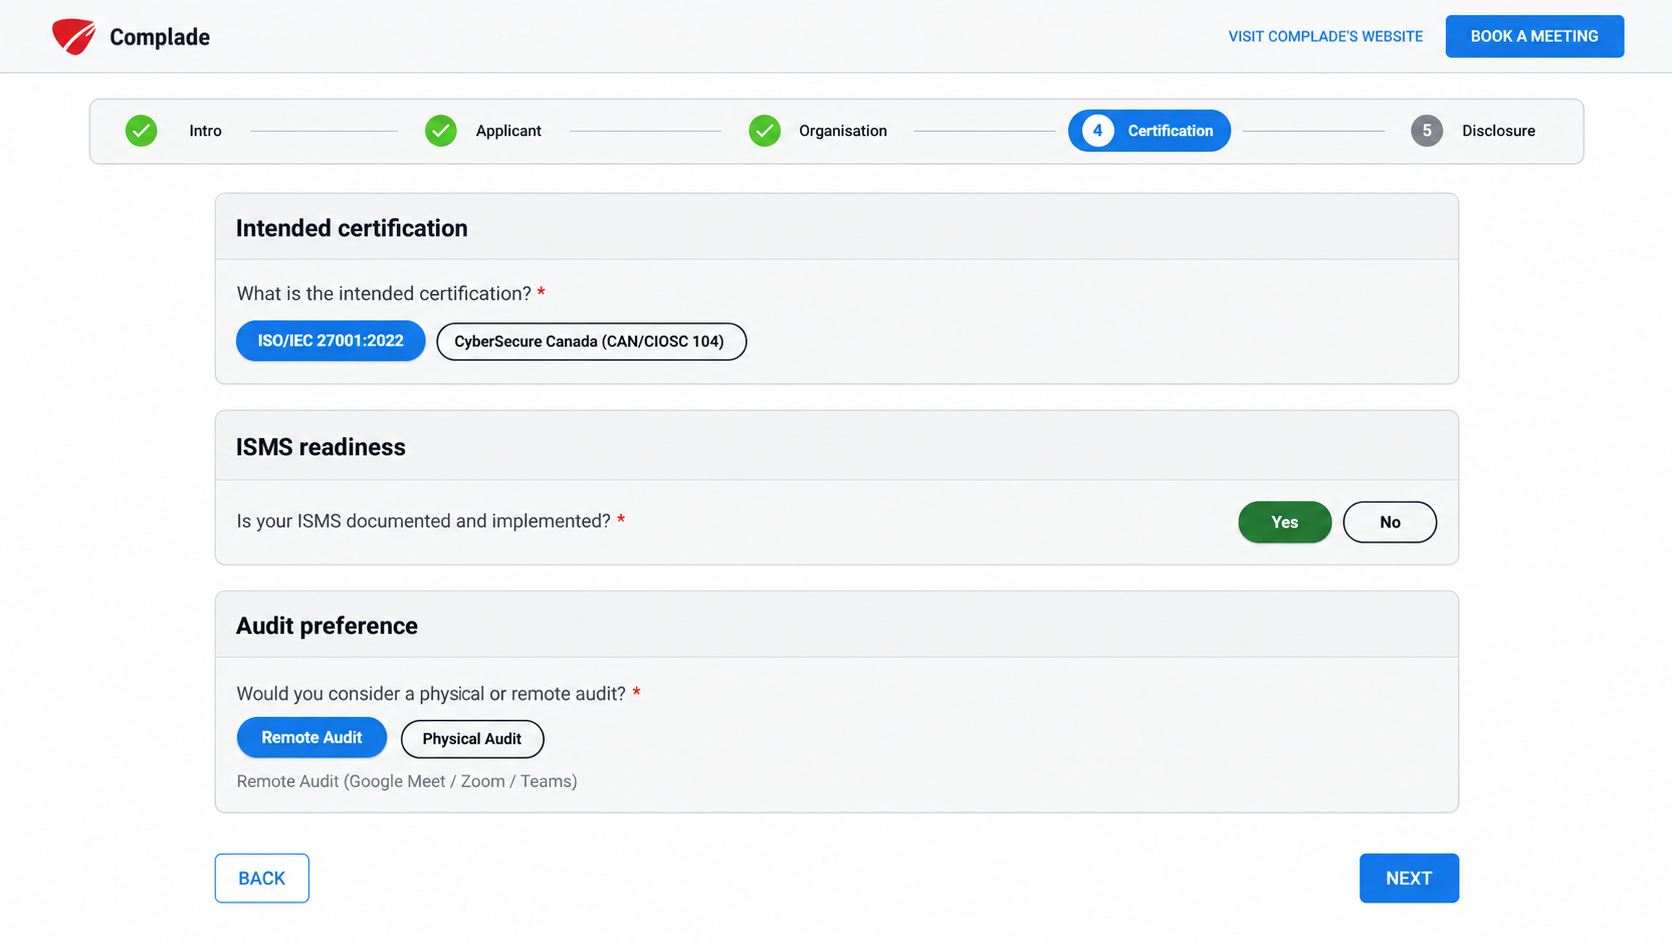
La demande précise la certification visée, l’état de préparation du système et le mode d’audit souhaité.
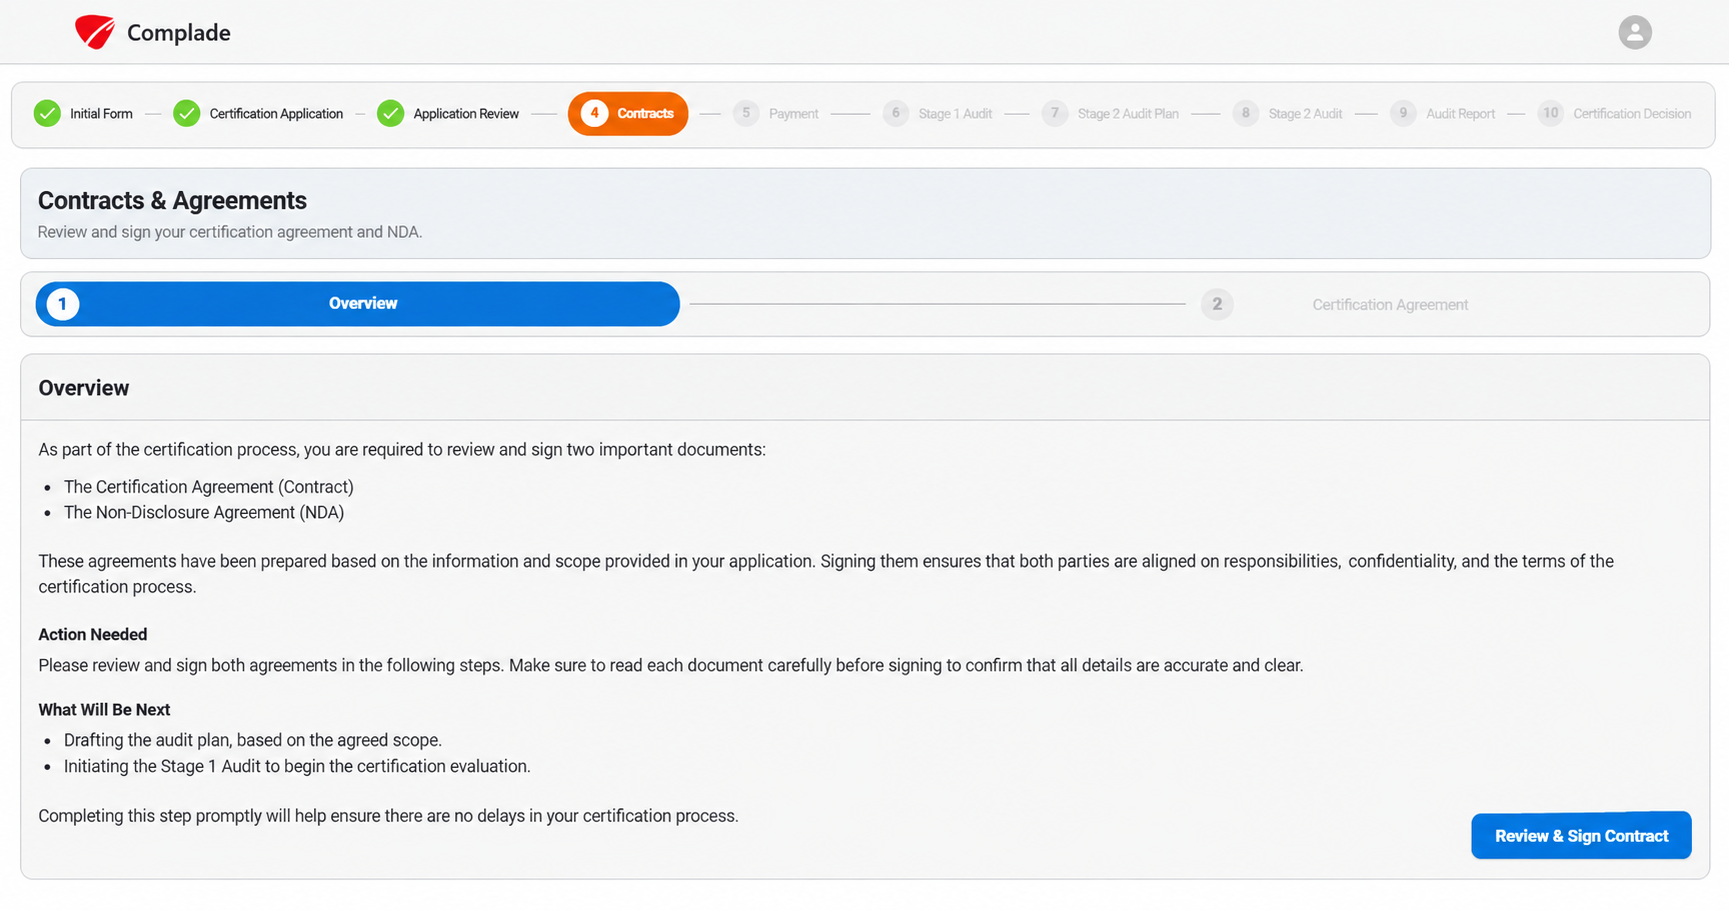
Examinez l’entente de certification et les conditions de confidentialité liées à la portée confirmée.
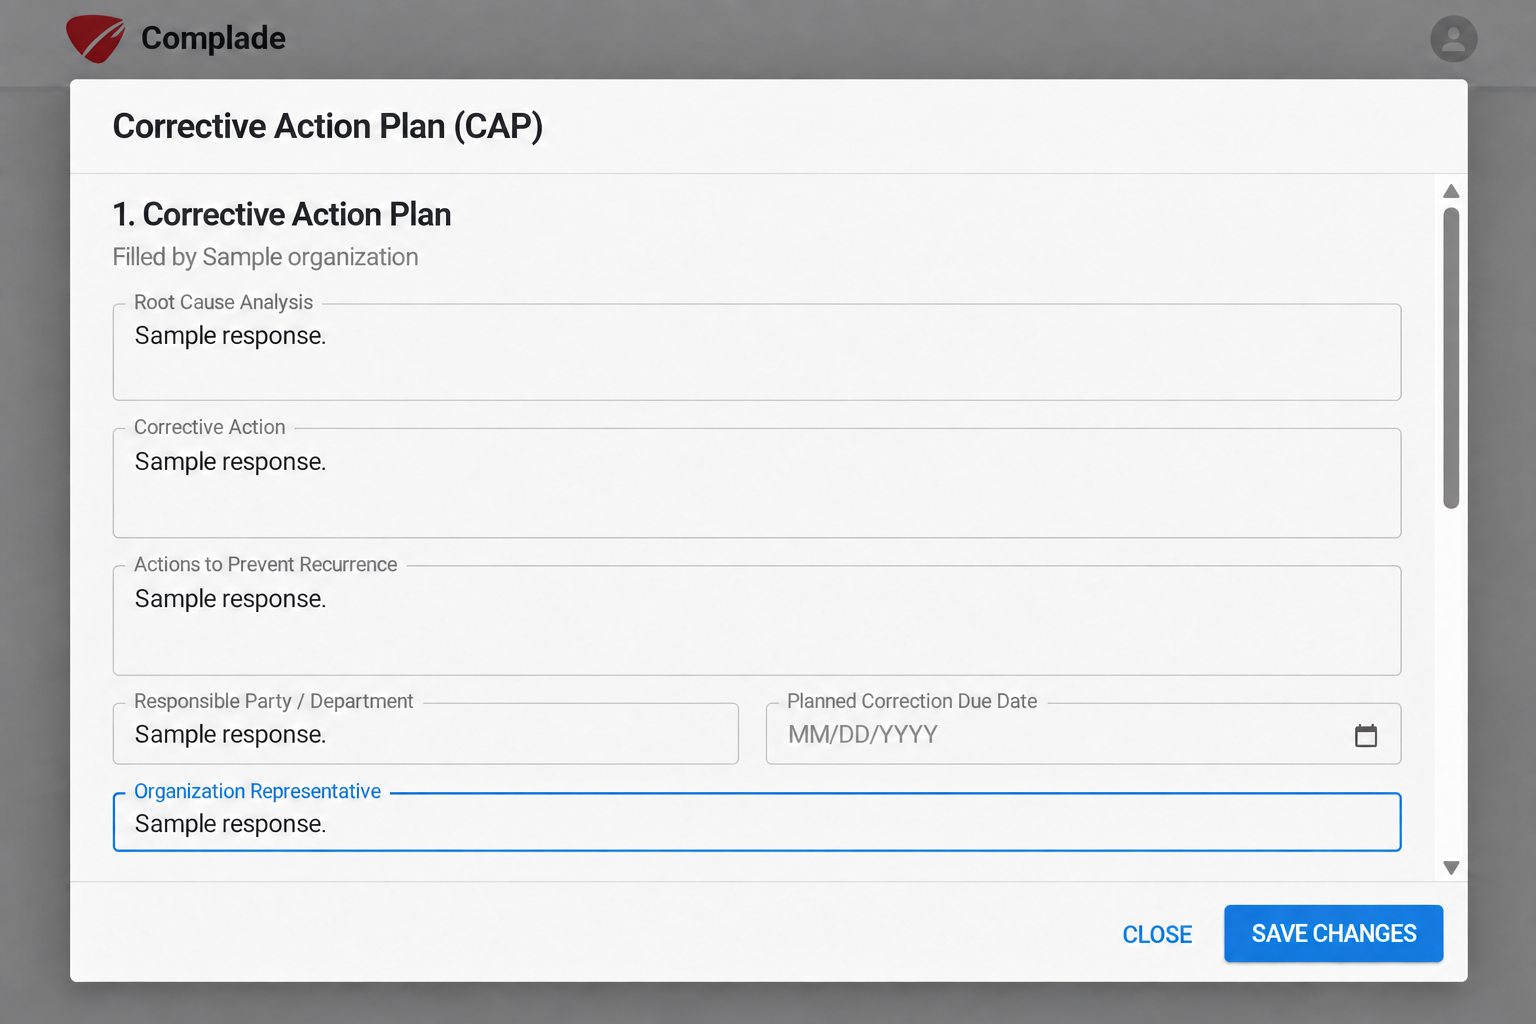
Consignez la cause, l’action corrective, le responsable et les preuves dans le portail.
Comprendre les étapes de l’audit
Peut-on présenter une demande pendant la préparation des preuves?
Oui. Vous pouvez présenter une demande et décrire votre état de préparation avant que tous les documents soient prêts. La demande ne confirme pas que vous êtes prêt pour la certification. Après l’examen de la portée et la signature des ententes, vous pouvez transmettre les documents de l’étape 1 au fur et à mesure. Le délai cible publié pour la première revue commence après réception du dossier complet requis et du paiement. L’étape 1 évalue la préparation à l’étape 2, notamment les audits internes et la revue de direction. Des activités manquantes ou inefficaces peuvent retarder la suite. Complade explique les exigences et les constats sans fournir de conseils de mise en œuvre.
Voir les liens et les ressources →Quelle est la différence entre l’étape 1 et l’étape 2?
L’étape 1 examine la portée du système de management, les informations documentées et l’état de préparation à l’audit de mise en œuvre. L’étape 2 vérifie si le système et les contrôles applicables sont mis en œuvre et fonctionnent efficacement au moyen d’entrevues, de dossiers, d’échantillonnage, d’observation et de preuves techniques.
Voir les liens et les ressources →Que se passe-t-il lorsqu’une non-conformité est relevée?
Le rapport précise l’exigence, les preuves et le constat. Vous présentez la correction, l’analyse de cause et les actions correctives dans les délais communiqués. Une non-conformité majeure exige la vérification de la correction et des actions correctives avant la certification. Pour une non-conformité mineure, la revue et l’acceptation du plan de correction et d’actions correctives sont requises avant la décision, avec un suivi approprié. Le classement dépend de l’impact sur le système. L’absence d’un audit interne ou d’une revue de direction ne doit pas être présumée mineure. Une vérification supplémentaire peut être nécessaire; un nouveau cycle complet d’audit n’est pas automatiquement requis. La décision de certification reste indépendante.
Voir les liens et les ressources →Que se passe-t-il après la délivrance du certificat initial?
La certification est maintenue par des audits de surveillance planifiés. Pour ISO/IEC 27001, des audits de surveillance ont lieu aux années 1 et 2, puis un audit de recertification est réalisé avant le cycle suivant de trois ans. La surveillance vérifie que le système demeure mis en œuvre, maintenu et efficace. La surveillance suit un programme d’audit et un échantillonnage fondés sur les risques. Un tarif de surveillance réduit ne signifie pas un examen aléatoire de la moitié des contrôles.
Voir les liens et les ressources →Préparation
Complade explique la norme et le processus de certification, mais ne fournit pas de services-conseils ni de mise en œuvre propres à votre environnement.
Certification initiale
- Demande : transmettez les renseignements permettant d’établir la portée, la durée et le plan d’audit.
- Entente : examinez l’entente de confidentialité, les conditions, le plan et la facture.
- Étape 1 : revue du système de management et des éléments de preuve documentaires.
- Étape 2 : évaluation de la mise en œuvre et de l’efficacité, à distance ou sur place.
- Actions correctives : répondez aux écarts relevés.
- Décision : une personne indépendante de l’équipe d’audit examine le dossier complet.
Surveillance et recertification
Pour ISO/IEC 27001, les audits de surveillance des années 1 et 2 évaluent le maintien de la conformité et de l’efficacité. Un audit de recertification est requis avant l’expiration du certificat de trois ans. Les exigences de maintien et de renouvellement de CyberSécuritaire Canada sont précisées dans son entente de certification.
Un seul endroit pour gérer et suivre votre certification.
Le portail sert à bien plus qu’aux demandes et aux contrats. Le client y dépose ses preuves, planifie l’audit, consulte les points évalués, gère les actions correctives et reçoit ses rapports et dossiers de certification.
- 01
Demande et contrat
Remplissez la demande, examinez l’estimation, signez l’entente de certification et l’entente mutuelle de confidentialité, puis gérez les personnes-ressources en ligne.
- 02
Réalisation de l’étape 1
Téléversez les documents requis. L’objectif est de fournir les premiers commentaires dans les trois jours ouvrables après réception du dossier complet et du paiement. Répondez aux constats et retransmettez les preuves pour un maximum de trois cycles de revue. La clôture de l’étape 1 dépend des preuves et des précisions nécessaires.
- 03
Planification de l’étape 2
Travaillez avec l’auditeur principal sur les dates et le calendrier détaillé par clause ou mesure de contrôle. Ajoutez les membres de votre équipe qui participeront aux entrevues pertinentes et réservez des rencontres dans le portail.
- 04
Suivi de l’audit
Consultez chaque point d’audit, demande d’éléments probants et note consignée. Lorsqu’un point est évalué par l’équipe d’audit, son résultat devient visible, donnant une vue presque en temps réel de l’avancement.
- 05
Gestion des actions correctives
Consignez les corrections, l’analyse des causes fondamentales et les plans d’actions correctives dans le portail. Attribuez les responsables, téléversez les preuves et suivez la revue jusqu’à la clôture.
- 06
Réception de la décision
Accédez au rapport de l’étape 2 dans le portail dans les deux jours suivant la fin de l’audit. Après la revue indépendante, recevez la décision, le certificat et le lien IAF CertSearch applicable dans le même système.
Chaque conclusion est reliée à la norme et aux éléments probants.
Les activités de certification ISO/IEC 27001 de Complade respectent les exigences applicables aux organismes accrédités de certification de systèmes de management, notamment ISO/IEC 17021-1 et ISO/IEC 27006-1. La méthode d’audit s’appuie sur les lignes directrices d’ISO 19011, d’ISO/IEC 27007 et d’ISO/IEC TS 27008.
Les organisations sont certifiées selon ISO/IEC 27001 ou CAN/DGSI 104. Les autres documents régissent ou orientent la façon dont la certification et l’audit sont réalisés.
Commencez votre demande de certification
Pour ISO 27001 et CyberSécuritaire Canada, la demande commence dans le portail. Vous pouvez examiner notre proposition avant de signer ou de payer.
Pas encore prêt pour l’audit?
Consultez les exigences et les exemples de preuves pour votre certification. Vous pouvez commencer une demande gratuite pendant votre préparation et la mettre à jour plus tard.
Faire l’autoévaluation facultative. Téléchargez votre rapport, puis réservez un entretien gratuit d’une heure pour discuter de vos résultats.
L’estimation constitue un bon repère pour votre budget. Le prix définitif est généralement proche de cette estimation lorsque la portée, les renseignements fournis et les hypothèses restent les mêmes; il ne s’agit toutefois pas d’un prix garanti.
Pour l’ISO 27001, une soumission ferme et une entente à examiner ne peuvent être préparées qu’une fois votre système de management de la sécurité de l’information (SMSI) mis en œuvre et l’énoncé exact de votre portée, ainsi que les renseignements de votre demande, confirmés. Complade examine alors ces éléments et la durée d’audit requise avant de confirmer le prix.
Vous pouvez présenter votre demande pendant votre préparation, puis consulter nos guides de préparation à l’audit. Lorsque vous êtes prêt, connectez-vous au portail et mettez à jour votre demande avec votre portée définitive et vos renseignements à jour. Vous pourrez ensuite examiner la soumission ferme et l’entente avant de décider de signer.
Présentez une demande gratuite
Décrivez votre organisation et la portée pour obtenir une estimation sans engagement.
Examinez la soumission et les ententes
Une fois votre préparation terminée et votre portée confirmée, Complade examine votre demande complète et confirme les jours d’audit, le prix, l’entente et l’accord de confidentialité.
Signez et rencontrez votre équipe
Décidez de signer, puis téléversez vos documents et réservez du temps avec votre auditeur principal.
Payez avant la revue de l’étape 1
Le paiement est dû après le dépôt des documents requis, avant leur examen, sauf modalités convenues autrement.
Une question sur les étapes, les délais ou les coûts? Consultez notre processus d’audit et notre foire aux questions pour trouver une réponse. Si votre question reste sans réponse, écrivez-nous. Pour discuter de votre préparation, remplissez d’abord l’autoévaluation. Pour confirmer les jours d’audit et le prix ISO 27001 ou CyberSécuritaire Canada, présentez une demande gratuite. Pour une autre norme, demandez un devis par courriel.
Une organisation, un système de management intégré
ISO/IEC 27001 reste notre activité principale. ISO/IEC 42001 et ISO/IEC 27701 permettent d’aborder aussi les risques propres à l’IA et à la vie privée, avec leurs propres exigences. ISO 9001 porte sur la qualité des produits et services. Chaque norme peut être utilisée seule ou intégrée aux autres.
Il s’agit de la même organisation et de son contexte. Lorsque les activités se recoupent, la gouvernance et les informations communes peuvent être partagées. Un même programme d’audit interne et une revue de direction commune peuvent couvrir le système intégré, à condition de traiter les exigences, les compétences, les résultats et les décisions attendus pour chaque norme. Les portées peuvent différer et doivent rester explicites.
Complade examine le degré d’intégration avant de planifier un audit combiné. Les heures d’audit et les compétences nécessaires restent propres à chaque norme. Votre organisation réalise ses audits internes; Complade assure la certification indépendante.
Prise en charge des autres normes
Les services ISO/IEC 42001, ISO/IEC 27701 et ISO 9001 débuteront le 1er janvier 2027. Leur prise en charge sera ajoutée au portail après les Fêtes. Pour ces normes, demandez votre devis par courriel. Les estimations automatiques actuelles concernent ISO/IEC 27001 et CyberSécuritaire Canada.
Demander un devis par courriel